ایجاد و مدیریت دیتاست
قوانین امنیتی جدول
در این صفحه با قوانین امنیتی جداول و نحوه محدودسازی ورودیهای داده آشنا خواهید شد.
قوانین امنیتی بر روی تمامی جداول سفارشی و ماژولها قابل تنظیم است و کنترل دقیقی بر ورودیهای داده جهت جلوگیری از حملات، ارسال اسپم و آلودگی اطلاعات فراهم میسازد.
قوانین امنیتی جدول صرفاً هنگام ارسال مستقیم دادهها به اندپوینت همان جدول اعمال میشوند و در صورت استفاده از راهکار لندرگو (Lander Go) یا لود با تبدیل (Transform)، این قوانین در فرآیند لود اعمال نمیشوند و تاثیری نخواهند داشت.
دسترسی
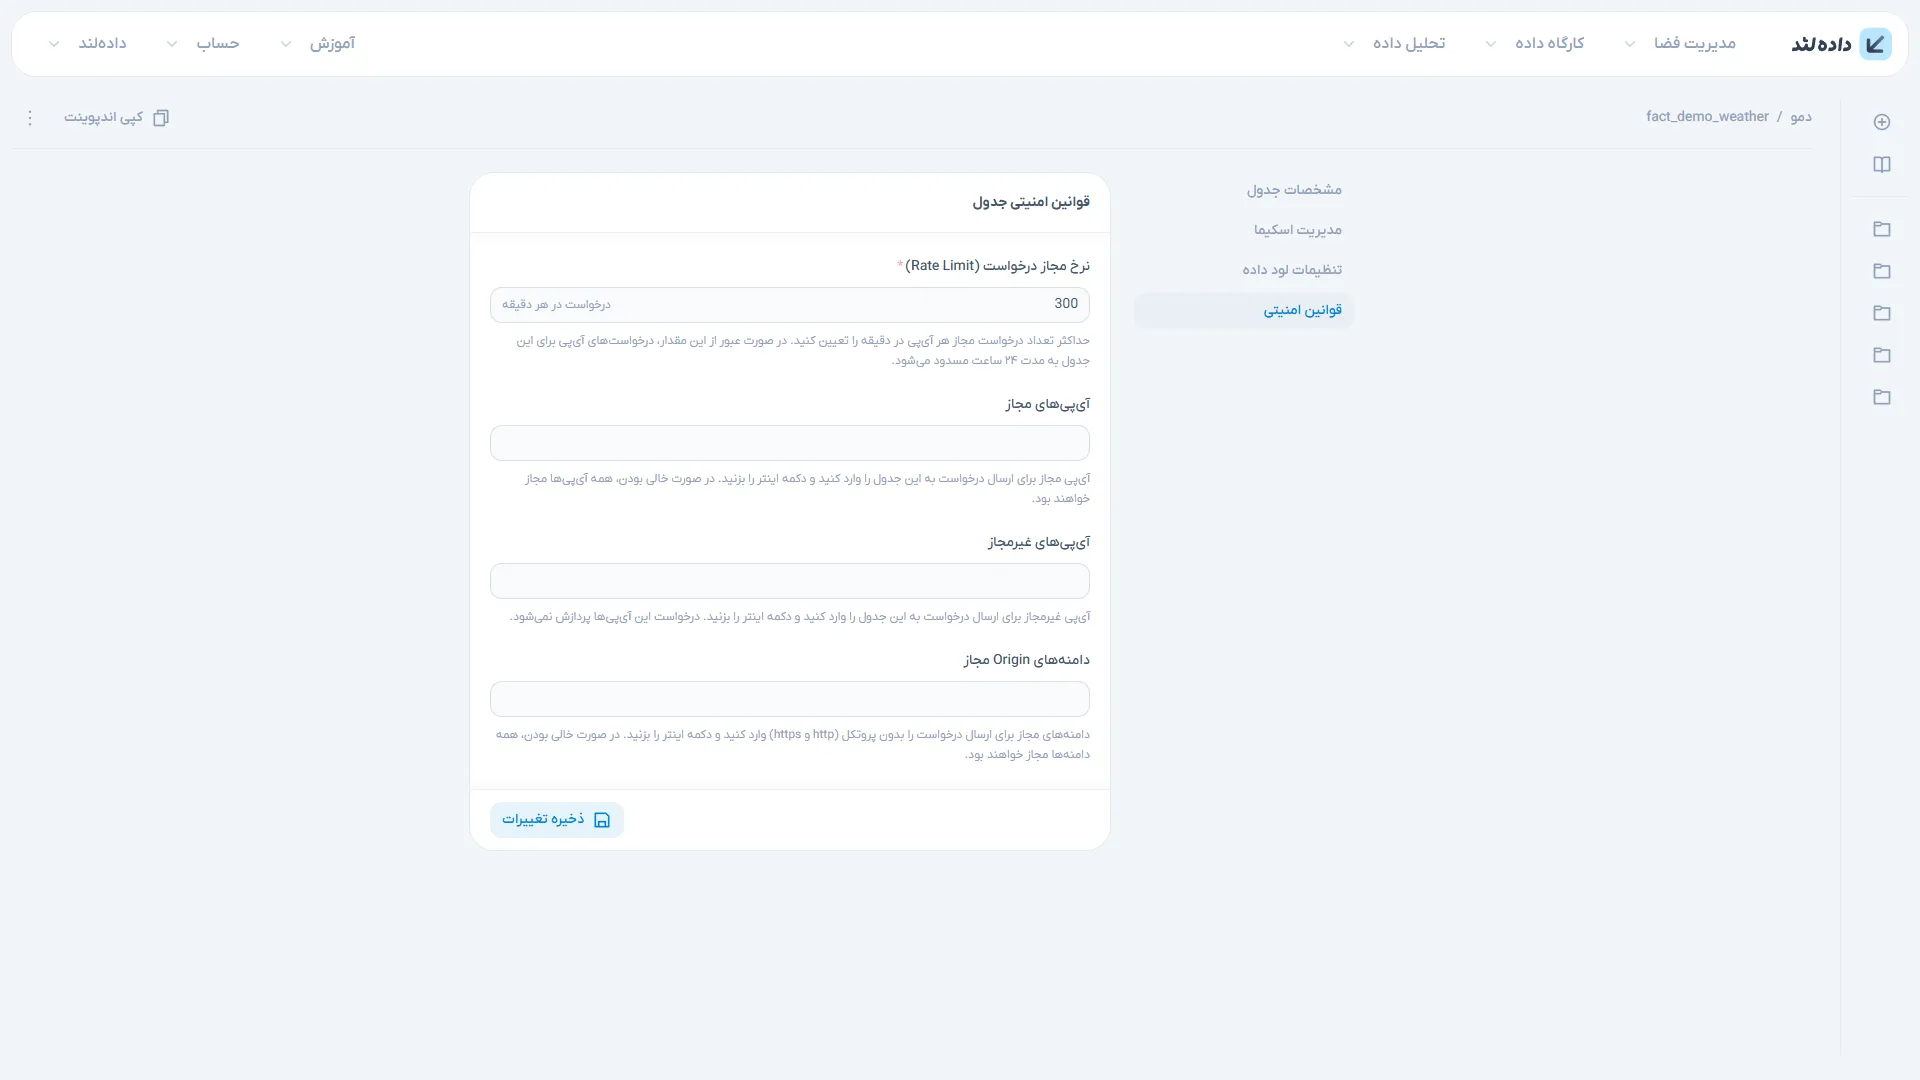
برای مشاهده این تنظیمات، در صفحه مدیریت دیتاست و در پروژهای که دسترسی مدیریت به آن دارید، جدول مورد نظر را انتخاب نمایید و وارد تب قوانین امنیتی شوید.
تنظیمات امنیتی
چهار قانون امنیتی زیر برای کنترل و محدودسازی ترافیک ورودی جدول در دسترس هستند:
| قانون امنیتی | توضیحات و عملکرد |
|---|---|
| نرخ مجاز درخواست (Rate Limit) | سقف تعداد درخواست مجاز هر آدرس IP در هر دقیقه را تعیین میکند. در صورت عبور از این سقف، آدرس IP به مدت ۲۴ ساعت به طور خودکار مسدود میشود. |
| آیپیهای مجاز (Whitelist) | پذیرش درخواستها را منحصراً به آدرسهای IP ثبتشده محدود میسازد و برای سرورهای مبدا با آدرس مشخص کاربرد دارد. |
| آیپیهای غیرمجاز (Blacklist) | درخواستهای ارسالی از آدرسهای IP مشخصشده را بلافاصله مسدود و رد میکند. |
| دامنههای Origin مجاز | با بررسی هدر Origin، ارسال داده را به دامنههای تعیینشده محدود میسازد و مانع از ارسال دادههای جعلی از سمت مرورگر (مانند ماژول کلاینت) میشود. |